Actualizar no consiste en pulsar un botón cada vez que aparece una notificación. En una organización real hay sitios web, computadoras, aplicaciones, extensiones, equipos de red y servicios de terceros; algunos pueden reiniciarse sin consecuencias y otros sostienen ventas, atención o trabajo diario. El problema no es elegir entre seguridad y continuidad: es crear un proceso que reduzca el riesgo con decisiones visibles y repetibles.
La gestión de parches abarca identificar, priorizar, obtener, instalar y verificar actualizaciones. El NIST la describe como mantenimiento preventivo y recomienda que responsables de negocio, tecnología y seguridad definan una estrategia común. Eso cambia una práctica reactiva por una rutina que se puede planificar, medir y mejorar.
La actualización más urgente no es necesariamente la que hace más ruido: es la que combina una amenaza creíble con un activo importante y expuesto.
Por qué no conviene ordenar los parches solo por severidad
Una puntuación técnica alta merece atención, pero no responde por sí sola preguntas decisivas: ¿el sistema afectado está expuesto a Internet?, ¿contiene información sensible?, ¿es esencial para operar?, ¿la función vulnerable está habilitada?, ¿existe una mitigación temporal?, ¿la vulnerabilidad está siendo explotada?
El catálogo de Vulnerabilidades Conocidas Explotadas de CISA es una señal especialmente útil: reúne fallas para las que existe evidencia de explotación activa y CISA indica que debe utilizarse como insumo para priorizar. No reemplaza el análisis propio, pero evita tratar como equivalentes un riesgo teórico y uno que ya está siendo aprovechado.
Construí una lista de activos antes de discutir plazos
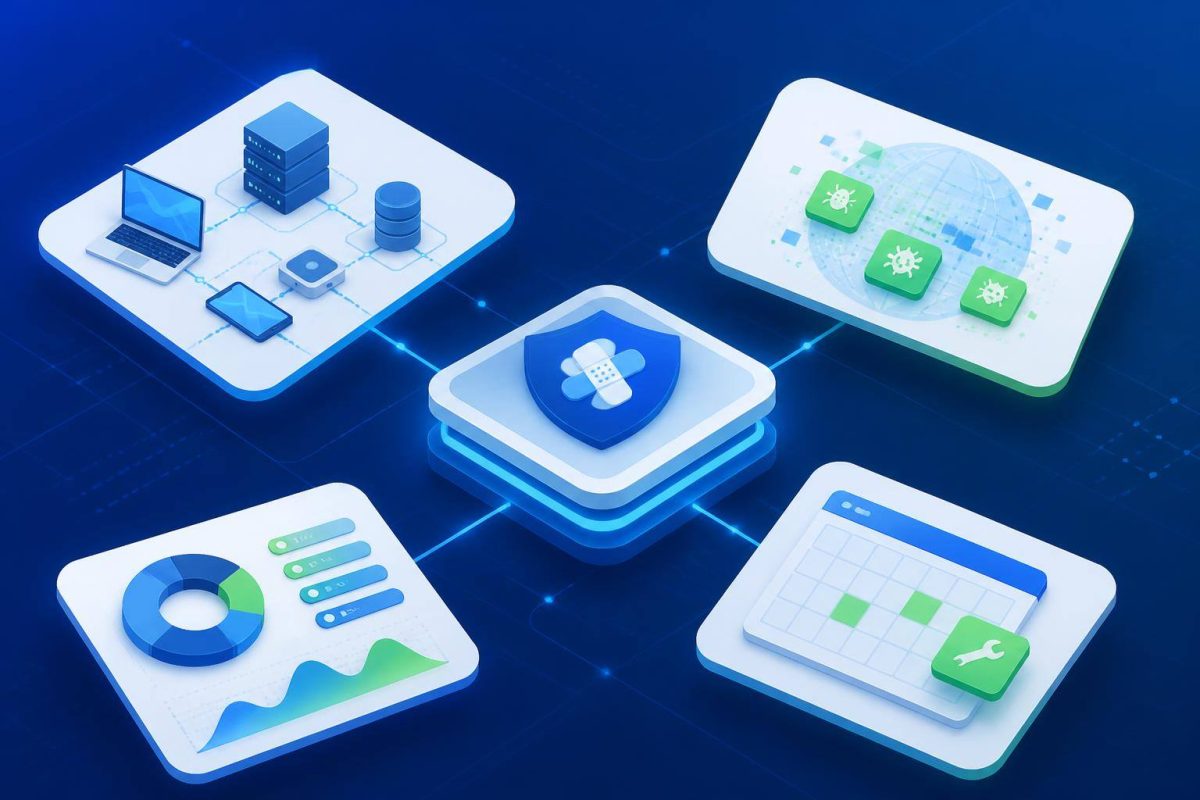
No se puede priorizar lo que no se conoce. Prepará un inventario simple y mantenible; no hace falta empezar con una herramienta compleja. Cada activo debería tener un responsable y, como mínimo, estos datos:
- nombre del sistema, aplicación, sitio, dispositivo o servicio;
- dueño operativo y contacto técnico;
- función que cumple y consecuencias si deja de funcionar;
- exposición: Internet, red interna, acceso remoto o aislado;
- datos que procesa o almacena;
- versión, proveedor y canal para recibir avisos;
- ventana posible de mantenimiento y plan de reversión.
Incluí también componentes que a menudo quedan fuera: complementos de sitios, plantillas, bibliotecas, routers, firmware, aplicaciones SaaS con configuraciones relevantes y cuentas administrativas. Un activo sin dueño suele convertirse en una actualización que nadie valida y que permanece pendiente demasiado tiempo.
Usá una matriz de cuatro preguntas para decidir el orden
Cuando aparezca un aviso, evaluá cada actualización con el mismo criterio. No necesitás convertirlo en una fórmula rígida; lo importante es que el motivo de la prioridad quede registrado.
- ¿Hay explotación conocida o una amenaza concreta? Revisá los avisos del proveedor y el catálogo KEV. Si la falla está siendo explotada, elevá su prioridad.
- ¿Qué tan expuesto está el activo? Un servicio público, una VPN o una cuenta con acceso remoto suele requerir una respuesta más rápida que un equipo aislado.
- ¿Cuál sería el impacto si se compromete? Considerá interrupción operativa, fraude, acceso a datos, propagación a otros sistemas y daño a clientes.
- ¿Qué riesgo introduce el cambio? Evaluá compatibilidad, reinicios, dependencias, capacidad de prueba y una reversión posible.
Con esas respuestas, definí categorías internas claras. Por ejemplo: inmediata para explotación conocida en activos expuestos o críticos; acelerada para fallas graves con alta exposición; programada para el ciclo habitual; y aceptada temporalmente solo cuando exista una razón documentada, una mitigación y una fecha de revisión.
Probá sin transformar la prueba en una excusa para demorar
Probar es parte de la seguridad porque una actualización defectuosa también puede detener el negocio. Sin embargo, una prueba indefinida deja abierta la vulnerabilidad. Para cambios importantes, definí un ambiente representativo o un grupo piloto, comprobá los recorridos críticos —acceso, cobros, formularios, integraciones, copias y monitoreo— y establecé una duración máxima de validación.
Antes de aplicar el cambio, confirmá la copia de seguridad o mecanismo de reversión, la persona que ejecuta, el horario, cómo comunicar una interrupción y qué evidencia guardará el equipo. Después, verificá versión instalada, funcionamiento del servicio, registros de error y alertas. “Instalado” no equivale automáticamente a “resuelto”.
Gestioná las excepciones como deuda visible
A veces no se puede parchear de inmediato: una aplicación antigua depende de una versión concreta, el proveedor aún no liberó una corrección o el cambio exige una ventana mayor. La excepción no debe quedar en un chat ni en la memoria de una persona. Registrá la vulnerabilidad, los activos afectados, la justificación, el riesgo, la mitigación temporal, el responsable y la fecha de vencimiento.
Las mitigaciones pueden incluir deshabilitar una función, limitar acceso por red, retirar temporalmente un servicio de Internet, reforzar autenticación o aumentar monitoreo. Son medidas para ganar tiempo, no una sustitución silenciosa de la corrección definitiva. El enfoque de planificación de parches publicado por NIST insiste en operacionalizar el proceso: la excepción debe entrar en la misma revisión que los parches pendientes.
Convertí el proceso en una rutina breve
Reservá una revisión semanal o quincenal según tu exposición. Revisá avisos, activos afectados, prioridades, pruebas, excepciones y resultados. Medí pocos datos útiles: porcentaje de activos inventariados, tiempo hasta corregir prioridades altas, número de excepciones vencidas y fallas posteriores a un cambio. Las métricas no reemplazan el criterio, pero muestran dónde el proceso se atasca.
Próximo paso: elegí hoy los cinco activos más importantes de tu operación, asignales un responsable y anotá su exposición. Con esa base, revisá las actualizaciones pendientes y clasificá primero las que combinan explotación conocida, acceso externo e impacto alto. Un calendario de mantenimiento pequeño pero sostenido protege más que una campaña urgente cada varios meses.